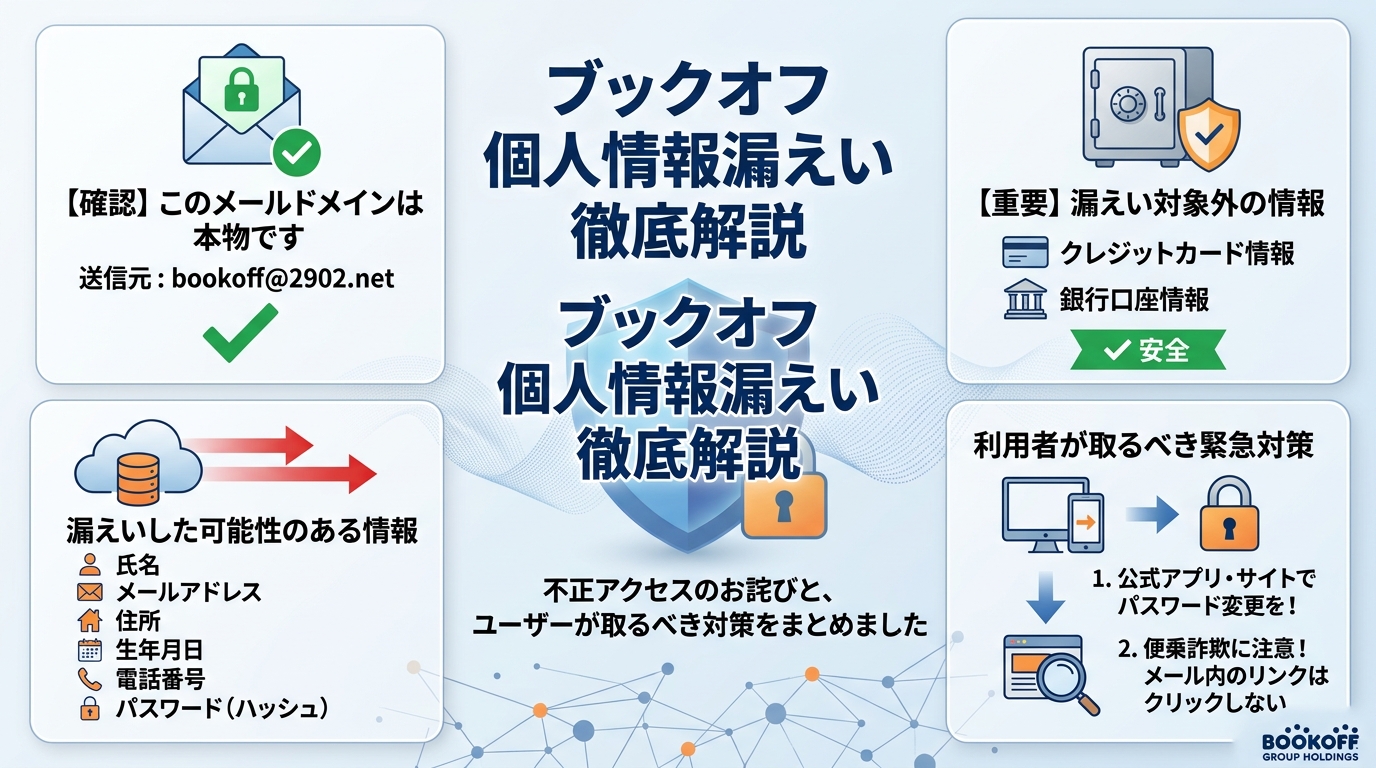
ブックオフから情報漏えいのメールが届いたので、Geminiにまとめてもらいました。
銘柄名:ブックオフグループホールディングス
銘柄コード:9278
ブックオフ(BOOKOFF)を名乗る不審なメールや、「個人情報漏えいに関するお知らせ」について、公式から重要なお知らせと注意喚起が出されています。
一見するとフィッシング詐欺のようにも見えますが、送信元アドレスや内容によってはブックオフ公式からの「本物のお知らせ」である可能性があります。冷静に内容を確認し、適切な対応を心がけましょう。
【公式発表】送信元アドレス「bookoff@2902.net」は本物です
個人情報漏えいの案内メールを受け取った際、送信元のアドレスがbookoff@2902.netになっていると「詐欺メールではないか?」と不安になる方が多くいらっしゃいます。
しかし、ブックオフグループホールディングス株式会社の公式発表(よくお寄せいただくご質問と回答)によると、対象となる会員様へお送りしている個別の案内メールには「bookoff@2902.net」のアドレスが公式に使用されています。
■ 公式案内メールの基本情報
- 件名:不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
- 送信元アドレス:bookoff@2902.net
※対象会員数が多数に及ぶため、送信状況に応じて送信元アドレスが変更される場合もあります。最新情報は必ずブックオフ公式サイトでご確認ください。
漏えいした可能性のある情報・対象外の情報
今回の不正アクセスによって影響を受けた可能性のある情報と、漏えい対象に含まれていない情報は以下の通りです。
漏えいした可能性のある情報
- 氏名、生年月日、性別、職業、ニックネーム
- メールアドレス、電話番号
- 会員情報として登録された郵便番号・住所
- パスワードのハッシュ値(※そのままでは元のパスワードを復元できないデータ)
- ポイントカード番号、会員番号
※対象となるのは「アプリ会員」「オンラインストア会員」「Web会員」です。会員カードのみ(アプリ・Web未登録)の方は対象外となります。
漏えい対象に含まれない情報(安全性・決済関連)
- クレジットカード番号等の決済情報
- 銀行口座情報
- 店頭買取時に提示した本人確認書類(運転免許証等)の読み取り文字情報
- 宅配買取時にアップロードした本人確認書類の画像
利用者が今すぐ取るべき対策と注意点
本物の公式メールであった場合でも、またそれを装った悪質な便乗フィッシング詐欺に遭わないためにも、以下の点に十分ご注意ください。
1. パスワードの変更手続き(直接アクセス)
BOOKOFF公式オンラインストアや公式アプリをご利用中の方は、念のためパスワードの変更を行いましょう。また、同じパスワードを他のサービスでも使い回している場合は、そちらのパスワードも変更することをおすすめします。
【超重要】
ブックオフから送信される案内メールには、パスワード変更画面へ誘導するリンク(URL)は記載されていません。
メール内のリンクを無理に探したりクリックしたりせず、必ずご自身で検索した「ブックオフ公式サイト」や「ブックオフ公式アプリ」を直接開いて手続きを行ってください。
2. 便乗したフィッシング詐欺・不審な連絡に注意
このような公式発表に便乗し、ブックオフや関係者を装った偽のSMSや電話、不審なメールが増加するおそれがあります。
- 身に覚えのない連絡に記載されたURLや添付ファイルは絶対に開かない。
- 個人情報や認証情報(パスワードなど)を入力しない。
- ブックオフ公式から、メールや電話等でクレジットカード情報や暗証番号、銀行口座情報を尋ねることはありません。
ブックオフ公式お問い合わせ窓口
万が一、不審な連絡を受け取ったり、身に覚えのない利用を確認した場合は、公式の問い合わせ窓口へご連絡ください。
- お問い合わせフォーム:ブックオフグループ公式 お問い合わせフォーム
- お客様窓口電話番号:0570-01-2902(ナビダイヤル/受付時間 10:00~18:30)


コメント