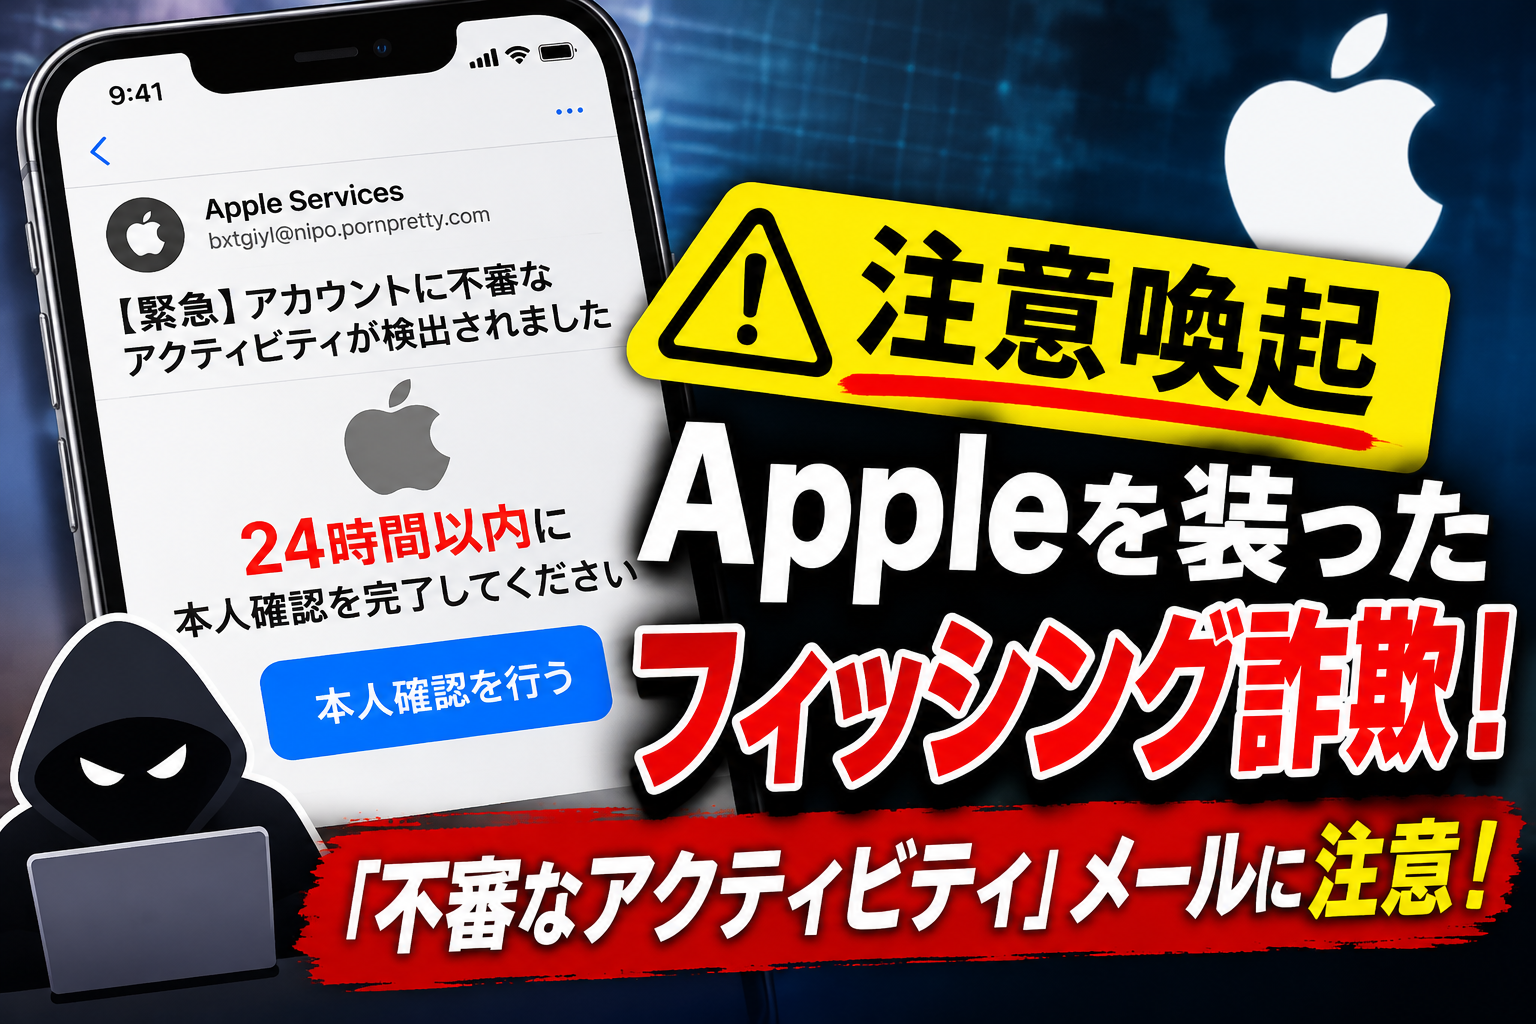
アップルからメールが届いたので、チャッピーに詐欺か聞いてみました!
「アカウントに不審なアクティビティが検出されました」という件名で、Appleを装った不審なメールが届きました。
メールには、Apple IDで海外からの不審なサインインが検出されたとして、「24時間以内に本人確認を完了してください」と記載されています。
さらに、本人確認を行わなければアカウントが一時的にロックされると説明し、リンク先での本人確認を促しています。
しかし、送信元のメールアドレスやリンク先を確認すると、Apple公式とは無関係のドメインが使用されていました。
今回のメールは、Apple IDやパスワードなどの個人情報を盗み取ることを目的としたフィッシング詐欺メールの可能性が極めて高いため、注意が必要です。
1.届いたAppleを装った詐欺メールの内容
今回届いたメールの内容は以下のとおりです。
| 件名 | 【緊急】アカウントに不審なアクティビティが検出されました No.23538656 |
|---|---|
| 送信者名 | Apple Services |
| 送信元アドレス | bxtgiyl@nipo.pornpretty.com |
| 検出日時 | 2026年9月3日 |
| サインイン元 | 海外(推定) |
| 利用端末 | iPhone 15 |
| アクセス内容 | App Storeでの購入試行 |
メール本文では、Apple IDで通常と異なる環境からのサインインが検出されたと説明しています。
そして、24時間以内に本人確認を完了するよう要求し、対応しなければアカウントが一時的にロックされると警告しています。
メールには「本人確認を行う」というボタンが設置されており、クリックすると外部サイトへ誘導される仕組みになっています。
2.このメールがフィッシング詐欺と判断できる理由
① 送信元メールアドレスがApple公式ではない
今回の送信元メールアドレスは、以下のとおりです。
bxtgiyl@nipo.pornpretty.com
Apple公式のドメインとは無関係なアドレスが使用されています。
送信者名に「Apple Services」と表示されていても、それだけでAppleから送られた正規のメールとは判断できません。
メールの表示名は偽装できるため、送信元のドメインを確認することが重要です。
② 本人確認ボタンのリンク先がApple公式ではない
今回のメールに設置されていた本人確認ボタンのリンク先は、以下のURLでした。
https://www.shihweilo.com/
Apple公式サイトのドメインは「apple.com」です。
今回のリンク先はApple公式サイトとは異なるドメインであり、Apple IDやパスワードなどの入力を求められる可能性があります。
不審なメールに記載されたリンクは、絶対にクリックしないでください。
③ 「24時間以内」という期限で不安をあおっている
メールには「24時間以内に本人確認を完了してください」「アカウントは一時的にロックされます」と記載されています。
このように、アカウントが使えなくなると不安にさせ、短い時間で対応するように促すのは、フィッシング詐欺でよく使われる手口です。
焦ってメール内のリンクをクリックせず、公式サイトや公式アプリから状況を確認しましょう。
④ メール本文に不自然な文章や文字が含まれている
今回のメールには、以下のような不自然な点がありました。
- 「平素よりをご利用いただき」という不自然な文章
- Apple IDではなく「Apple Services」という曖昧な表記
- 通常の日本語では使われない不自然な文字間隔
- 目立たない特殊文字が文章中に混入している
こうした特徴も、不審なメールを見分ける際の判断材料になります。
⑤ 不審なアクセス情報が本物とは限らない
メールには、海外からのサインインやiPhone 15での購入試行など、具体的な情報が記載されています。
しかし、こうした情報が書かれていても、実際にAppleが検出した情報であるとは限りません。
受信者を不安にさせ、本人確認リンクをクリックさせるために、もっともらしい情報を記載している可能性があります。
3.Appleを装ったフィッシング詐欺メールの目的
このようなメールの目的は、偽サイトに誘導して個人情報を盗み取ることだと考えられます。
偽サイトでは、次のような情報の入力を求められる可能性があります。
- Apple Account(旧Apple ID)
- ログインパスワード
- 氏名・住所・電話番号
- クレジットカード番号
- クレジットカードのセキュリティコード
- SMSなどで送られる認証コード
これらの情報を入力してしまうと、アカウントの不正利用や金銭的な被害につながるおそれがあります。
4.不審なメールが届いた場合の対処方法
今回のようなAppleを装ったメールが届いた場合は、以下の対応をおすすめします。
① メール内のリンクをクリックしない
「本人確認を行う」などのボタンはクリックしないでください。
リンク先がApple公式サイトではない場合、偽サイトに誘導される危険性があります。
② Apple公式サイトからアカウントを確認する
アカウントの状態が心配な場合は、メール内のリンクを使わず、Apple公式サイトに直接アクセスして確認しましょう。
Apple Account公式サイト

また、iPhoneの設定画面からアカウント情報や登録済みデバイスを確認する方法もあります。
③ メールをAppleに報告する
Appleでは、フィッシングメールの報告を受け付けています。
不審なメールは、以下のメールアドレスに転送できます。
reportphishing@apple.com
④ メールを削除する
確認が終わったら、不審なメールを迷惑メールとして報告し、削除しましょう。
5.もし偽サイトで情報を入力してしまったら?
万が一、メールのリンクをクリックしてApple Accountのパスワードなどを入力してしまった場合は、速やかに対応してください。
- Apple公式サイトからパスワードを変更する
- アカウントに登録されている情報やデバイスを確認する
- 身に覚えのない購入履歴がないか確認する
- 同じパスワードを使っている他のサービスも変更する
- クレジットカード情報を入力した場合はカード会社に連絡する
また、SMSなどで受け取った認証コードを第三者に教えてはいけません。
詳しい対処方法は、Apple公式のサポートページでも確認できます。
6.まとめ:Appleからの「不審なアクティビティ」メールに注意!
今回届いた「【緊急】アカウントに不審なアクティビティが検出されました」というメールは、送信元アドレスやリンク先がApple公式とは異なるため、フィッシング詐欺メールの可能性が極めて高いものです。
特に注意したいのは、以下の3点です。
- 送信元がApple公式ではない
- 本人確認ボタンのリンク先がApple公式ではない
- 24時間以内という期限で不安をあおっている
Appleを名乗るメールであっても、送信者名だけを信用してはいけません。
「アカウントがロックされる」「不審なアクセスがあった」「本人確認が必要」といったメールが届いても、焦ってリンクをクリックしないことが大切です。
メールの内容に不安を感じた場合は、必ずApple公式サイトや公式アプリから確認するようにしましょう。
同様のフィッシング詐欺メールが届いた方は、被害に遭わないよう十分に注意してください。



コメント