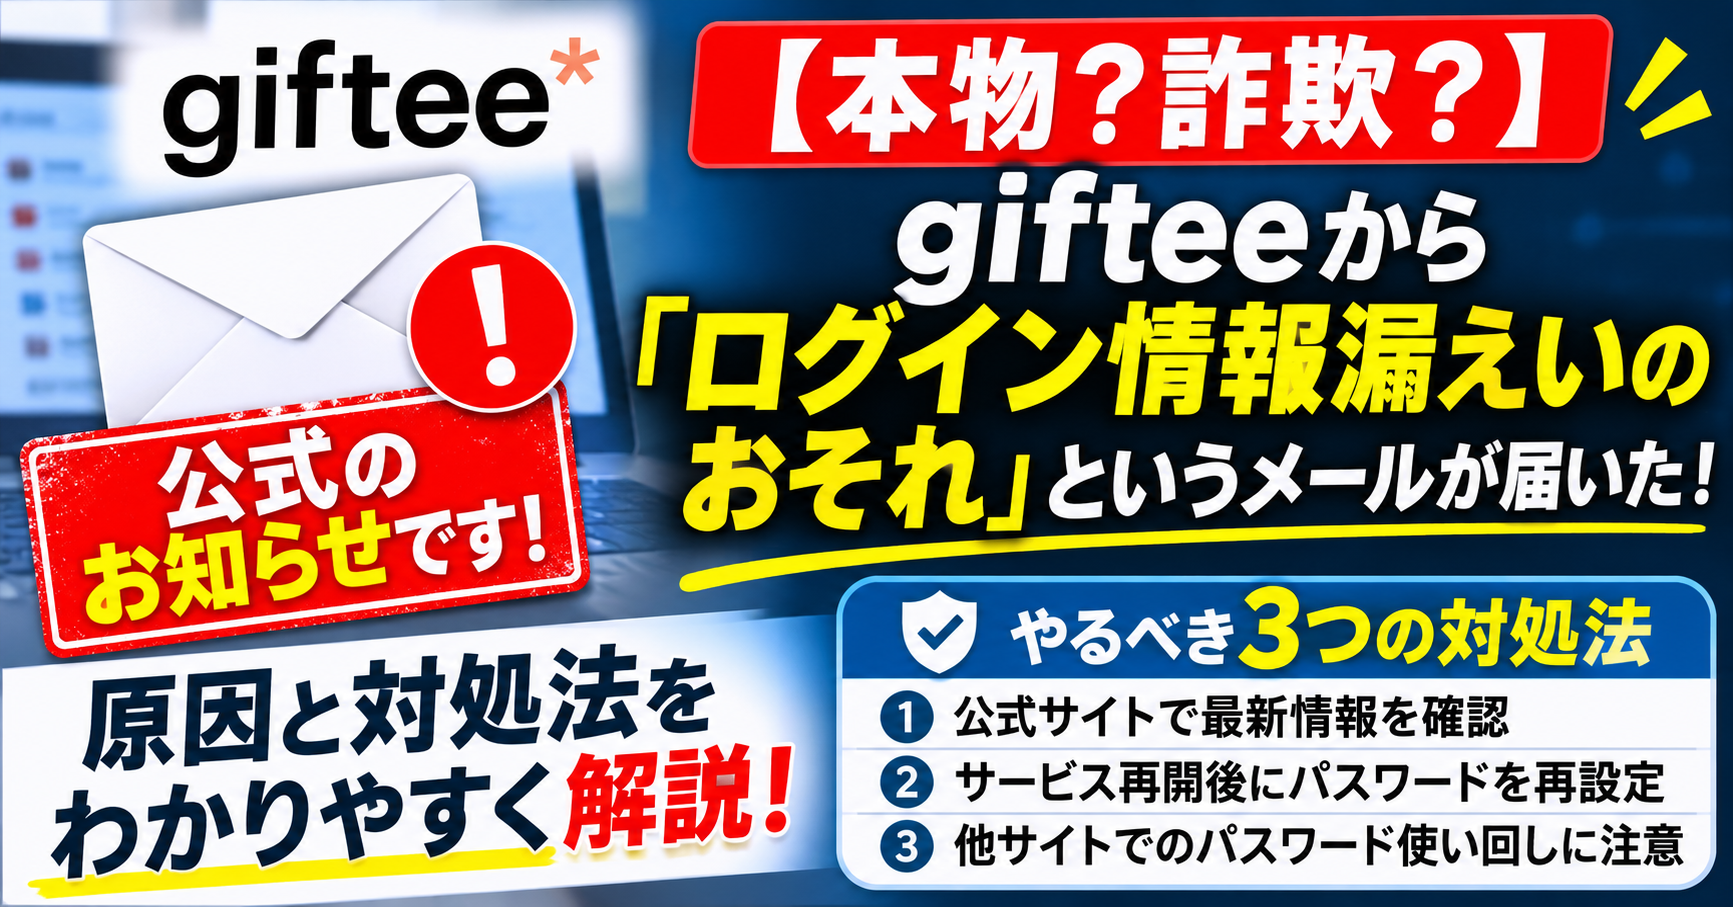
gifteeからメールの注意喚起メールが届いたので、Geminiにまとめてもらいました。
銘柄名:ギフティグループ
銘柄コード:590A
「【重要】個人向けサービス『giftee』のログイン情報漏えいのおそれに伴うパスワード再設定等のご案内」という件名のメールが突然届き、「これって新手のフィッシング詐欺なのでは?」と不安になっていませんか?
結論から言うと、このメールは詐欺(フィッシングメール)ではなく、株式会社ギフティからの公式な重要なお知らせ(本物)である可能性が極めて高いです。
この記事では、メールが本物と判断できる理由と、メールを受け取った私たちが取るべき安全な対処法をわかりやすく解説します。
届いたメールの件名と送信元
今回確認された案内メールの主な情報は以下の通りです。
- 送信元アドレス:noreply@giftee.com
- 件名:【重要】個人向けサービス「giftee」のログイン情報漏えいのおそれに伴うパスワード再設定等のご案内
- お問い合わせ窓口:support@giftee.com
このメールが「詐欺ではない(本物)」と判断できる3つの理由
最近増えている精巧なフィッシング詐欺と見分けるため、今回のメール内容を詳しくチェックしました。
1. 送信元と問い合わせ先が公式ドメインである
送信元の「noreply@giftee.com」およびサポート窓口の「support@giftee.com」は、いずれもギフティの正規ドメインです。
2. 外部サービス「prismatix」への不正アクセスという具体的な経緯がある
メール本文では、会員管理やログイン認証に利用している外部サービス「prismatix(プリズマティクス株式会社)」で第三者による不正アクセスが発生したことが明記されています。
また、漏えいした可能性がある情報についても「メールアドレス」と「ハッシュ化されたパスワード(そのままでは読み取れないように暗号化処理された情報)」と記載されており、実際のセキュリティ事故の公式発表で使われる正確な表現が用いられています。
3. 偽サイトへ誘導する不自然なリンクや焦らせる表現がない
フィッシング詐欺メールの多くは、「24時間以内に以下のURLからログインしないとアカウントが凍結されます」といったようにユーザーを焦らせ、偽のログイン画面へ誘導します。
しかし、今回のメールは「サービスが再開いたしましたら、次回ログイン後にパスワードの再設定をお願いいたします」と案内するにとどまっており、不審なURLへの誘導が見当たりません。
メールを受け取った後にやるべき3つの対処法
本物の案内メールであっても、悪意ある第三者による不正ログインなどの二次被害を防ぐために、以下の対応を行っておきましょう。
1. 公式サイトや公式アプリから直接状況を確認する
安全のため、メール内のリンクはむやみにクリックせず、検索エンジンやブックマーク、または公式アプリからgifteeの公式サイトへ直接アクセスし、お知らせ欄で最新情報やサービス再開状況を確認してください。
2. サービス再開後にパスワードを再設定する
gifteeのサービス再開が公式にアナウンスされた後、通常通りログインしてパスワードを新しいものへ変更しましょう。
3. 他サイトでパスワードを使い回している場合は変更する
もしgifteeに登録していたものと同じパスワードを、他のネットショッピングやSNS、金融サービスなどで使い回している場合は、そちらのパスワードも早めに変更しておくことを強くおすすめします。
まとめ:落ち着いてパスワードの変更対応をしよう
今回届いたgifteeからの「ログイン情報漏えいのおそれ」に関するメールは、外部システムへの不正アクセスに伴う公式の注意喚起メールです。
また、こうした公式発表に便乗して、本物そっくりの偽メール(便乗フィッシング詐欺)が送られてくるケースも少なくありません。今後も不審なURLは開かず、必ず公式サイトからアクセスしてパスワードの再設定を行うようにしましょう。


コメント