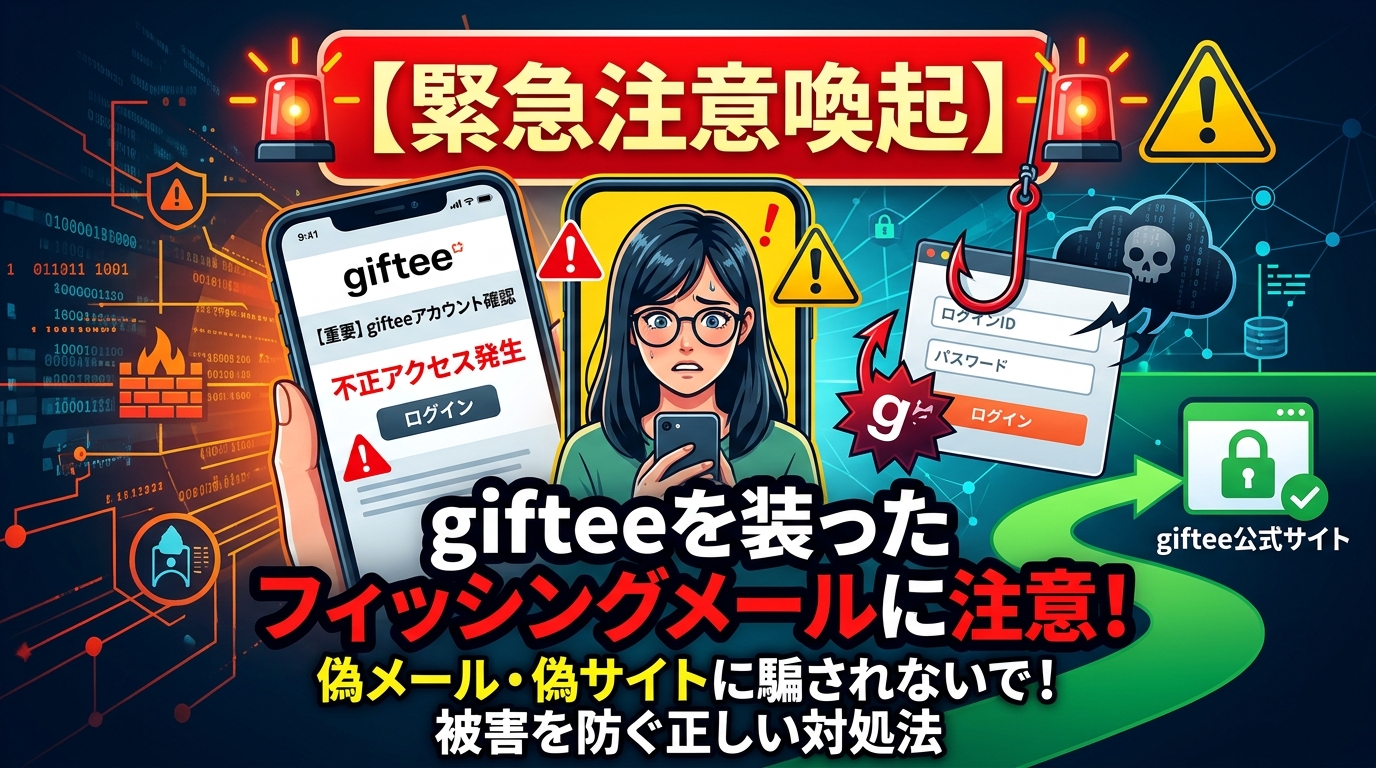
gifteeから詐欺メールの注意喚起メールが届いたので、Geminiにまとめてもらいました。
銘柄名:ギフティグループ
銘柄コード:590A
ギフトサービス「giftee(ギフティ)」を装ったフィッシングメールに関する重要な注意喚起のお知らせです。
現在、偽のWebサイトへ誘導して個人情報を盗み取ろうとする手口が確認されています。被害を未然に防ぐためにも、メールの特徴や万が一の際の対処法を確認しておきましょう。
スポンサーリンク
【重要】ギフティ(giftee)を装ったフィッシングメールに注意
ギフトサービス「giftee(ギフティ)」を騙り、偽のWebサイトへ誘導してログインIDやパスワードなどの重要情報を不正に取得しようとするフィッシングメールが確認されています。
公式から配信されている注意喚起をもとに、偽メールや詐欺の手口から身を守るためのポイントを解説します。
不審なメールを受信したときの対処法
もし手元にギフティを装った不審なメールが届いた場合は、以下の点に十分注意してください。
- リンクやボタンを安易に開かない: 心当たりのないメールに記載されているリンクやボタンは絶対にクリックしないでください。
- ログインは公式サイトから行う: サービスへのログインやアカウント情報の確認・変更は、メール内のリンクからではなく、必ずブラウザのブックマークや検索からアクセスした公式サイトや公式アプリから行ってください。
万が一、不審なサイトで情報を入力してしまった場合
正規のサイトだと誤認して、フィッシングメールのリンク先でログインIDやパスワードを入力してしまった場合、第三者に不正ログインされる危険性があります。その場合は、速やかに以下の対応を行ってください。
- パスワードの変更: ギフティの公式サイトまたは公式アプリにログインし、一刻も早くパスワードを変更してください。
- 他サービスでのパスワード使い回しの確認: もし他のWebサービスでも同じパスワードを使用している場合、不正アクセスの被害を防ぐために、そちらのパスワードも速やかに変更してください。
- 利用履歴の確認: 身に覚えのないアカウント操作や利用履歴がないかを確認します。
- クレジットカード情報の対応: クレジットカード情報を入力してしまった場合は、速やかにご利用のカード会社へ連絡し、利用停止などの相談を行ってください。
まとめ:日頃からのセキュリティ意識が大切
フィッシング詐欺は巧妙化しており、一見すると本物そっくりに見えるメールや偽サイトが存在します。「メール内のリンクから直接個人情報を入力しない」という基本を徹底し、安全にサービスを利用しましょう。
不審な点や不安な点がある場合は、必ず公式のお問い合わせ窓口から確認するようにしてください。


コメント